Domain twistlocks.de kaufen?
Wir ziehen mit dem Projekt
twistlocks.de um.
Sind Sie am Kauf der Domain
twistlocks.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain twistlocks.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **

Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
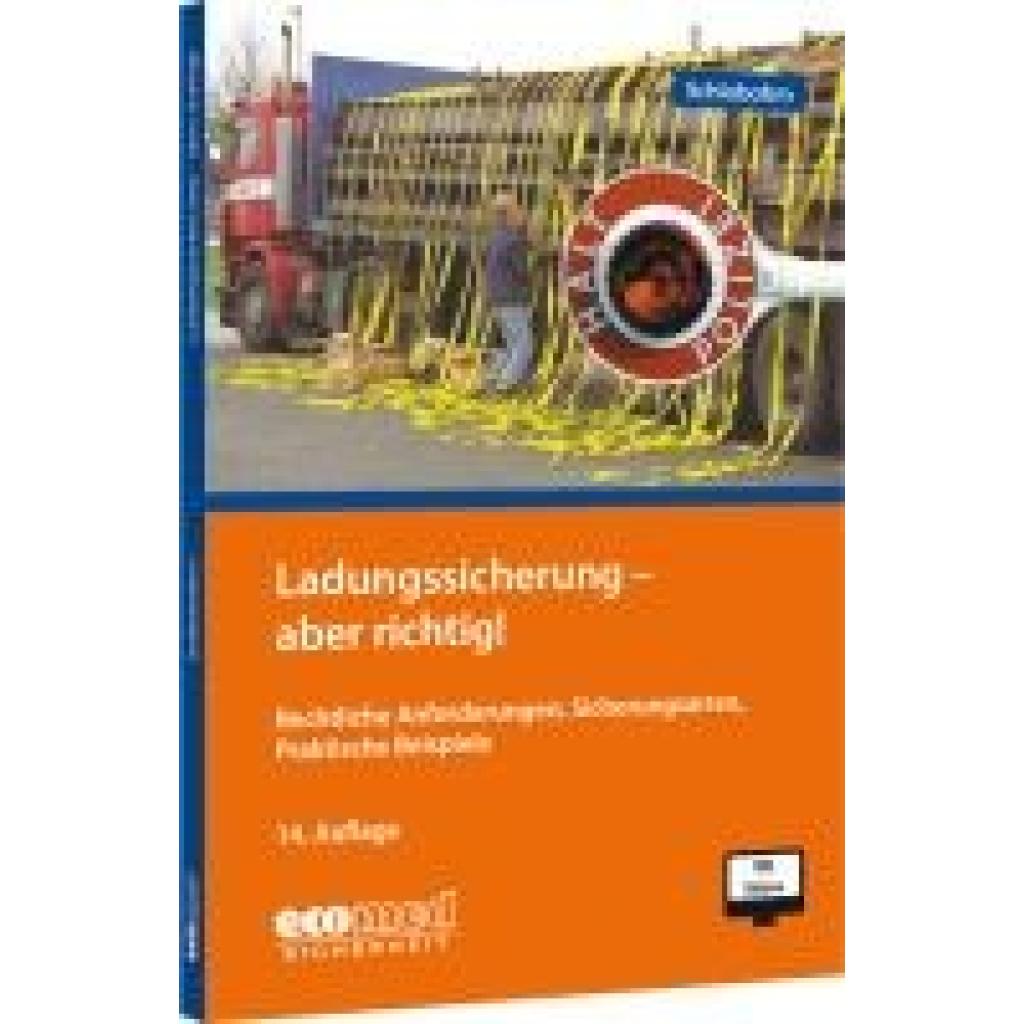
Schlobohm, Wolfgang: Ladungssicherung - aber richtig!Ladungssicherung - aber richtig! , Teilnehmerunterlagen (Broschüre) , Sonstige > Beleuchtung , Auflage: 14. Auflage 2025, Erscheinungsjahr: 20250331, Titel der Reihe: ecomed Sicherheit##, Autoren: Schlobohm, Wolfgang, Auflage: 25014, Auflage/Ausgabe: 14. Auflage 2025, Seitenzahl/Blattzahl: 246, Keyword: Ausbildung; Berufskraftfahrer; Berufskraftfahrer-Qualifikation; EN 12195-1:2010; Kontrollfragen; Ladung; Ladungssicherung; Lastverteilung; Zurren; Zurrmittel, Fachschema: Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr~Betriebslehre / Industriebetriebslehre~Industriebetriebslehre~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Transportrecht, Fachkategorie: Güterverkehr und Straßentransportwesen~Rechtswissenschaft, allgemein, Warengruppe: HC/Technik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 14, Gewicht: 359, Produktform: Kartoniert,21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sunlu FC01 Filament-VerbindungssystemFilament-Verbindungssystem Sunlu FC01 verbindet 1.75 mm Filamentenden schnell und präzise, mit Unterstützung für PLA, ABS und PETG, Aufheizen auf PLA-Betriebstemperatur in etwa 3 Minuten und ±3°C Temperaturgenauigkeit. Der FC01 ist für 3D-Drucker-Nutzer konzipiert, die Filamentreste verbinden, mehrfarbige Modelle erstellen und sanfte Farbübergänge erzielen möchten, ohne während des Druckens Spulen zu wechseln. Unterstützt PLA-, ABS- und PETG-Filament Kompatibel mit 1.75 mm Filamentdurchmesser Betriebstemperatur bis zu 240°C PLA-Betriebstemperatur ca. 185°C Aufheizzeit ca. 3 Minuten Spleißvorgang dauert 10-15 Sekunden Inklusive USB-Kabel, PTFE-Spleißrohr und Benutzerhandbuch Mit schnellem Aufheizen, präziser Temperaturregelung und intuitiver Bedienung hilft der Sunlu FC01, jede Filamentspule besser zu nutzen.50,07 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
HP Autozubehör, Spanngurt + Ladungssicherung, Transportsicherung RadspanngurtRatschenspanngurt für sicheren Fahrzeugtransport. Entwickelt zum Sichern von Fahrzeugen auf einer Ladefläche oder einem Anhänger. Dieser Transportsicherungsriemen ist für die Vorder- und Hinterachse geeignet. Er besteht aus einer Ratschvorrichtung mit einem integrierten Haken, einem Zurrgurt mit einer Länge von 50 x 3500 mm und einem Haken sowie einem Verbindungsriemen mit Endschlaufen von 400 mm. Er entspricht der Norm DIN EN 12195-2. Die Tragfähigkeit beträgt 2000 / 4000 daN, mit einer Gesamtlänge von 3,50 m (0,20 m + 3,30 m) und einer trapezförmigen Riemenlänge von 0,40 m.25,49 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Schlobohm, Wolfgang: Ladungssicherung - aber richtig!Ladungssicherung - aber richtig! , Teilnehmerunterlagen (Broschüre) , Sonstige > Beleuchtung , Auflage: 14. Auflage 2025, Erscheinungsjahr: 20250331, Titel der Reihe: ecomed Sicherheit##, Autoren: Schlobohm, Wolfgang, Auflage: 25014, Auflage/Ausgabe: 14. Auflage 2025, Seitenzahl/Blattzahl: 246, Keyword: Ausbildung; Berufskraftfahrer; Berufskraftfahrer-Qualifikation; EN 12195-1:2010; Kontrollfragen; Ladung; Ladungssicherung; Lastverteilung; Zurren; Zurrmittel, Fachschema: Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr~Betriebslehre / Industriebetriebslehre~Industriebetriebslehre~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Transportrecht, Fachkategorie: Güterverkehr und Straßentransportwesen~Rechtswissenschaft, allgemein, Warengruppe: HC/Technik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 14, Gewicht: 359, Produktform: Kartoniert,21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Sunlu FC01 Filament-VerbindungssystemFilament-Verbindungssystem Sunlu FC01 verbindet 1.75 mm Filamentenden schnell und präzise, mit Unterstützung für PLA, ABS und PETG, Aufheizen auf PLA-Betriebstemperatur in etwa 3 Minuten und ±3°C Temperaturgenauigkeit. Der FC01 ist für 3D-Drucker-Nutzer konzipiert, die Filamentreste verbinden, mehrfarbige Modelle erstellen und sanfte Farbübergänge erzielen möchten, ohne während des Druckens Spulen zu wechseln. Unterstützt PLA-, ABS- und PETG-Filament Kompatibel mit 1.75 mm Filamentdurchmesser Betriebstemperatur bis zu 240°C PLA-Betriebstemperatur ca. 185°C Aufheizzeit ca. 3 Minuten Spleißvorgang dauert 10-15 Sekunden Inklusive USB-Kabel, PTFE-Spleißrohr und Benutzerhandbuch Mit schnellem Aufheizen, präziser Temperaturregelung und intuitiver Bedienung hilft der Sunlu FC01, jede Filamentspule besser zu nutzen.50,07 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
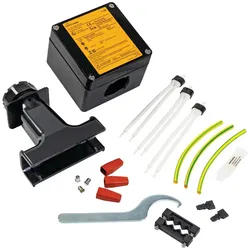
Chemelex Verbindungssystem T-100Länge=120 mmBreite=120 mmTiefe=90 mmMaterialstärke Gehäuse=7 mmMontageart=AufputzForm=rechteckigAnbaumöglichkeit=neinArt der Einführung=KabelWerkstoff=KunststoffOberflächenschutz=sonstigeFarbe=schwarzSchutzart (IP)=IP67Schutzart (NEMA)=4XMit Deckel=jaDeckelbefestigung=geschraubtMit transparentem Deckel=neinPlombierbar=jaBemessungsisolationsspannung Ui=480 VNennspannung=480 VEinsatztemperatur=-55..260 °CBemessungsstrom=40 AAnschlussart=sonstigeExplosionsgeprüfte Ausführung=neinFür Ex-Zone Gas=1, 2Für Ex-Zone Staub=21, 22228,73 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.